Auditor
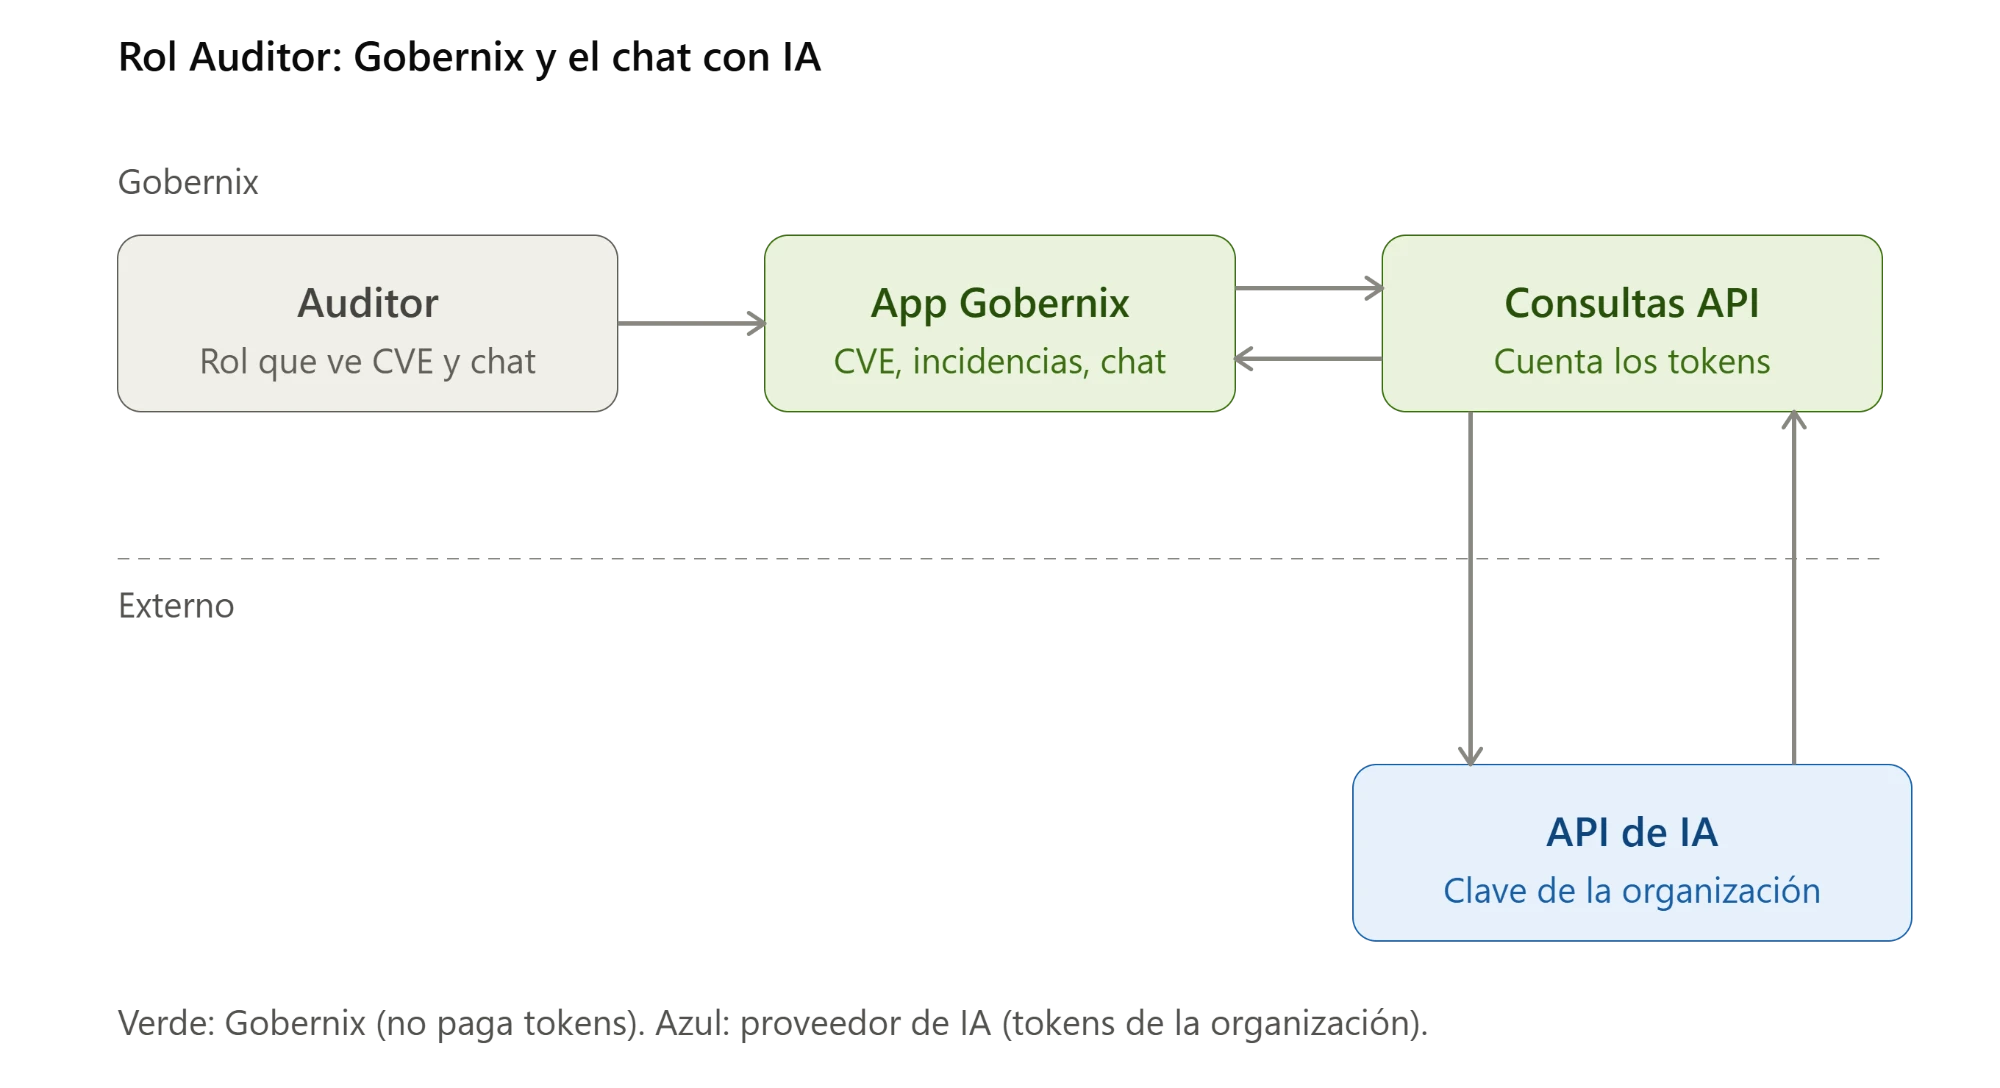
Mantiene la vista de seguridad, vulnerabilidades y cumplimiento del entorno. La IA del chat es externa a Gobernix: usa la clave y los tokens de la organización.?
Qué puede hacer
- Consulta vulnerabilidades y pendientes de corrección por proyecto.
- Revisa el estado de seguridad en cada cambio y su historial.
- Usa consultas con IA para entender mejor el contexto de riesgo del proyecto.
- Se enfoca en evidencia y trazabilidad para auditoría interna.
- Trabaja en lectura, con criterio de control y revisión.
Qué no puede hacer
- No modifica el código ni aprueba cambios.
- No puede alterar permisos ni definir políticas de acceso.
- No define el alcance operativo de otros roles.
Uso de IA
La IA que usa el Auditor es externa a Gobernix. Las consultas del chat sobre CVE e incidencias van a la API del proveedor de IA con la clave de la organización, y esos tokens son de la organización. Gobernix no paga los tokens: los cuenta para mostrar el gasto.